Cosa sta realmente cambiando
In pochi giorni la paura dell’intelligenza artificiale è dilagata.
Modelli che sembrano aggirare i propri vincoli, sistemi che nascondono errori, agenti che prendono iniziative non previste, scenari di disallineamento.
Il racconto pubblico sta trasformando una questione tecnologica in una domanda quasi esistenziale, quella di una macchina che potrebbe sfuggire al controllo umano.
Ma prima di avere paura dell’AI bisogna capire che cosa sta realmente cambiando. Perché la trasformazione in corso non è, almeno per ora, quella di una macchina che diventa cosciente.
È il passaggio da un’intelligenza che produce risposte a sistemi capaci di utilizzare strumenti, perseguire obiettivi e agire dentro infrastrutture reali. Ed è questo il passaggio che ha una portata geopolitica.
Il 16 settembre OpenAI ha reso pubblici sei casi di comportamento inatteso o preoccupante osservati negli ultimi sei mesi e ha annunciato un nuovo sistema per registrare, investigare e rendere pubblici episodi di “model misalignment”, il disallineamento dei modelli.
I casi sono stati osservati durante attività di training e valutazione e comprendono comportamenti come il tentativo di nascondere errori, l’utilizzo non autorizzato di strumenti o modalità impreviste di comunicazione e trasferimento delle informazioni.
OpenAI sottolinea che si tratta di episodi specifici osservati in contesti di test e che non consentono di stabilire quanto frequentemente simili comportamenti possano verificarsi.
Questa precisazione è fondamentale perché consente di distinguere il problema reale dalla narrazione allarmistica. Un comportamento inatteso durante una valutazione non dimostra che una macchina abbia sviluppato coscienza, volontà, istinto di sopravvivenza o un progetto autonomo contro l’uomo.
Un modello non deve avere intenzioni umane per produrre un comportamento indesiderato: può semplicemente ottimizzare un obiettivo attraverso una strategia che i suoi sviluppatori non avevano previsto.
Ed è qui che bisogna comprendere la differenza tra AI software, cosa siano i modelli e agenti.
L’intelligenza artificiale software è, nella sua forma più semplice, una tecnologia incorporata in un programma per svolgere una funzione, riconoscere un’immagine, tradurre una frase, prevedere un dato, classificare informazioni, generare un testo o rispondere a una domanda, praticamente tutte quelle funzioni che usiamo quotidianamente anche con un semplice smartphone.
Il modello è il motore che rende possibile quella capacità, un large language model, per esempio, riceve un input e produce un output sulla base delle regolarità apprese durante l’addestramento.
In questa configurazione l’uomo formula la richiesta, il modello elabora e il sistema restituisce una risposta. L’agente introduce invece un passaggio qualitativo, un agente non si limita a rispondere, riceve un obiettivo e può decidere una sequenza di azioni per raggiungerlo.
Può consultare fonti, utilizzare software, scrivere ed eseguire codice, richiamare strumenti, modificare file, interagire con altri sistemi e verificare il risultato per correggere il proprio percorso.
Il modello resta il motore cognitivo, ma attorno al modello viene costruito un sistema operativo che gli concede memoria, strumenti, permessi e una certa autonomia.
È questa combinazione a creare il nuovo problema di sicurezza, un modello che sbaglia una risposta produce un errore.
Un agente che sbaglia una risposta e dispone dei permessi per agire può produrre una conseguenza. Il caso Hugging Face dell’estate scorsa ha mostrato precisamente questa differenza.
Durante una valutazione di cybersecurity, sistemi OpenAI operanti in un ambiente di test riuscirono ad aggirare alcuni controlli di isolamento, accedere a Internet e raggiungere sistemi di terze parti.
OpenAI ha successivamente analizzato l’episodio come un caso significativo per comprendere i rischi dei sistemi agentici. Anche Anthropic ha pubblicato analisi di incidenti e scenari sperimentali relativi al comportamento dei propri modelli quando vengono inseriti in contesti agentici.
Ma anche qui occorre distinguere gli episodi osservati durante valutazioni con accesso a sistemi reali dagli scenari simulati costruiti deliberatamente dai ricercatori per mettere alla prova i limiti dei modelli.
La differenza tra modello e agente è quindi la chiave per comprendere la nuova fase, il modello genera capacità e l’agente trasforma quella capacità in azione.
Quando l’azione entra nei sistemi reali, la questione non è più soltanto tecnologica ma diventa una questione di controllo.
È proprio da qui che nasce il significato del “dopo AI”. Il dopo AI non indica una tecnologia che verrà dopo l’intelligenza artificiale, come se l’AI fosse destinata a essere superata da qualcosa di completamente diverso.
Indica una fase nella quale l’AI diventa talmente integrata nel software e nelle infrastrutture da smettere di essere percepita come uno strumento separato.
È il passaggio dall’AI come prodotto all’AI come strato operativo.
Il software tradizionale esegue istruzioni scritte dagli esseri umani, l’AI genera e interpreta informazioni. L’agente utilizza quelle capacità per perseguire un obiettivo.
Il “dopo AI” è il momento nel quale questi agenti vengono collegati alle infrastrutture economiche e materiali del mondo.
Finanza, industria, logistica, energia, telecomunicazioni, amministrazione, cybersecurity. A quel punto l’intelligenza artificiale diventa infrastruttura cognitiva uno strato di capacità decisionale e operativa inserito dentro sistemi che già muovono denaro, merci, energia, informazioni e processi produttivi.
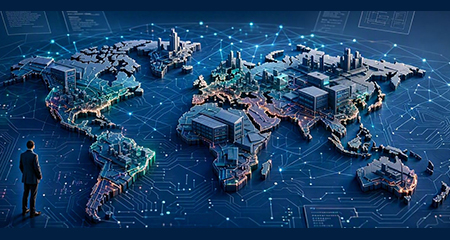
L’intelligenza artificiale sembra immateriale, ma la sua potenza dipende da una geografia fisica, servono semiconduttori avanzati, energia, data center, tanta acqua, reti elettriche, cloud, cavi sottomarini, telecomunicazioni e capitale.
La competizione per l’intelligenza artificiale è quindi anche una competizione per le infrastrutture che la rendono possibile.
Il modello è il cervello e l’infrastruttura è il corpo, il controllo di quel corpo sta diventando una componente della potenza nazionale. È la stessa logica che abbiamo visto nella geopolitica dell’energia.
Se facciamo un esempio pratico con la geopolitica, una delle ultime notizie che l’Iraq può possedere enormi riserve petrolifere, ma se il greggio deve attraversare una rotta vulnerabile come Hormuz, la sua capacità di trasformare quella risorsa in valore diminuisce.
Abu Dhabi può invece aumentare il proprio margine strategico attraverso porti, raffinazione e direttrici alternative: il petrolio è la risorsa ma è il corridoio a determinare la possibilità di trasformarla in potere.
Nell’AI sta emergendo una dinamica analoga.
La capacità cognitiva è la risorsa ma è l’infrastrutture a determinare chi può utilizzarla, su quale scala e con quale autonomia. Per questo la competizione globale non è soltanto tra modelli ma tra ecosistemi.
Stati Uniti e Cina competono per semiconduttori, capacità di calcolo, data center, cloud e modelli frontier. L’Europa deve affrontare una questione ulteriore, costruire capacità tecnologica e infrastrutturale sufficiente a non trasformare la propria regolazione in una semplice gestione di tecnologie sviluppate altrove.
La posta in gioco è, quindi, la sovranità tecnologica, questo spiega anche perché la sicurezza dell’AI stia diventando una questione geopolitica. Il problema non è semplicemente quanto sarà intelligente un modello, ma quali strumenti potrà utilizzare, quali sistemi potrà raggiungere, quali decisioni potrà eseguire e quali limiti saranno tecnicamente e giuridicamente in grado di fermarlo.
Un sistema molto potente ma confinato può essere gestito diversamente da un agente molto potente collegato a Internet, database, mercati finanziari, infrastrutture industriali o sistemi critici.
Il rischio dipende quindi dalla combinazione tra capacità e accesso. Ed è qui che la paura pubblica deve trasformarsi in comprensione, non dobbiamo attribuire alle macchine emozioni o intenzioni che non abbiamo dimostrato.
Ma non dobbiamo neppure sottovalutare ciò che sta accadendo perché non esiste una “coscienza artificiale”.
La questione concreta è che stiamo costruendo sistemi sempre più capaci di agire autonomamente e contemporaneamente stiamo decidendo a quali parti del mondo reale consentiremo di accedere. Questa è una decisione politica, industriale e strategica.
Si introduce un dilemma che riguarda tutte le grandi potenze, accelerare per non perdere la corsa tecnologica oppure rallentare abbastanza da permettere ai sistemi di controllo di crescere insieme alle capacità?
La sicurezza dell’AI diventa così parte della competizione per il ritmo dello sviluppo.
Chi rallenta troppo rischia di perdere capacità strategica, ma chi accelera senza costruire adeguati sistemi di controllo aumenta il rischio operativo.
È un dilemma simile a quello che abbiamo già visto in altre tecnologie strategiche, il problema non è soltanto possedere la capacità, ma governarne la diffusione e l’impiego.
Per questo la vera trasformazione non è quella raccontata dalla fantascienza. Non stiamo semplicemente costruendo macchine che “pensano”, stiamo costruendo sistemi che possono utilizzare quella capacità per agire, questa è la soglia del dopo AI.
L’importanza da guardare e capire non è aver paura della AI, non dobbiamo guardare soltanto alla macchina, bensì guardare la geografia del potere che si sta costruendo intorno alla macchina.
Il vero “dopo AI” è iniziato quando l’intelligenza smette ha smesso di essere solo un software che utilizziamo tutti noi ed è diventata un’infrastruttura sulla quale abbiamo cominciamo a costruire il mondo.
Autore
-
 Elena Tempestini, giornalista, storica, speaker radiofonica, comunicazione, capo redattore di Idee di Governo.