
Hacker ucraini e bielorussi di opposizione escono allo scoperto. Parigi ci dice che ad hackerare i frigoriferi sono stati i Pasdaran
La dimostrazione di quanto ho scritto nei giorni scorsi è che se guardi il fenomeno hacker con il paraocchi inglese e UE, che vuole a tutti i costi che la Russia, dopo averci riempiti di droni su tutti gli aeroporti (mai riconosciuti come di provenienza russa), dopo aver distrutto Nordi Stream 2 (poi s’è visto che gli attentatori erano ucraini), dopo aver scatenato ogni sorta di guerra ibrida per invadere l’Europa che sarà difesa dalla Germania riarmata, dagli inglesi e dai francesi, non capisci un bel nulla e finisci come Tajani, che si sente attaccato da Mosca.
La sindrome dell’orso ha devastato l’intelligence europea e molte menti di politici e di giornalisti.
Poi, come spesso accade, la realtà presenta il conto e dice che gli hacker che nella notte tra l’11 e il 12 ottobre hanno attaccato i sistemi di refrigerazione di oltre settecento supermercati francesi erano iraniani, gli stessi che finanziano Hamas.
Ancora lunedì Il Sole 24 ore scriveva: “Z-Pentest: chi sono gli hacker russi del Gru dietro gli attacchi ai sistemi industriali- Z-Pentest, che con NoName057(16) ha rivendicato gli attacchi ai frigoriferi europei, è indicato dal Dipartimento di Giustizia USA come «fondato, finanziato e diretto» dal Gru, l’intelligence militare russa. È una delle sigle della galassia globale di 118 attori cyber che minacciano l’Occidente”.
Evidentemente al Sole 24 Ore non erano stati avvertiti che il ballo dell’orso è finito.
A quasi un mese di distanza dai fatti la magistratura francese ha infatti messo sotto accusa il capo di Shahid Kaveh, il gruppo cyber dei pasdaran, sulla base di una serie di indizi tra cui l’uso del farsi nelle comunicazioni intercettate, ma soprattutto l’utilizzo di server localizzati in Iran.
La notizia è stata data dalla procuratrice di Parigi Laure Beccuau e confermata dal ministro degli Esteri francese Jean-Noël Barrot a margine del G7 con i suoi omologhi in corso ieri nella capitale francese.
I sospetti sul regime di Teheran erano già nell’aria, ma quella di lunedì è una conferma importante, anche perché getta una nuova luce sugli attacchi analoghi che hanno colpito l’Europa e l’Italia nelle settimane seguenti.
Lo scorso 2 novembre sono stati massicciamente colpiti i frigoriferi dei supermercati di Belgio, Svezia, Estonia, Irlanda, Lussemburgo, Paesi Bassi e Finlandia nonché di molte città italiane.
Poco dopo è toccato agli impianti di refrigerazione delle sacche di sangue di numerosi ospedali francesi. Incursioni che hanno fatto danni ingenti – molti milioni di euro – e che soprattutto rivelato all’Europa di essere indifesa di fronte a questo nuovo tipo di minaccia.
Ovviamente non mancheranno quelli che diranno che poiché la Russia è amica dell’Iran ad hackerare c’è la manina di Putin.
Gli hacker ucraini e dell’opposizione bielorussa
Sicuramente non c’è la manina di Putin dietro all’hackeraggio di Rosstat, rivendicato dagli ucraini e dagli oppositori bielorussi, che hanno diffuso i dati attraverso Bloomberg.
I dati sono stati ottenuti dal gruppo bielorusso vicino all’opposizione Cyber Partisans e dal gruppo di hacker ucraino Silent Crow, che li hanno successivamente condivisi con Bloomberg News e un ristretto numero di altre testate.
Silent Crow, come ho già scritto ieri, è il nome di un gruppo di hacker che ha attirato l’attenzione internazionale per operazioni di intrusione informatica e sottrazione di dati, in particolare contro obiettivi russi e strutture considerate strategiche.
Le informazioni disponibili consentono di delineare questo profilo: orientamento filo ucraino e fortemente anti-Cremlino; collettivo di hacktivisti, cioè hacker che utilizzano le intrusioni informatiche come strumento di azione politica e strategica.
Secondo la società russa di cybersecurity Bi.Zone, sarebbe attivo dalla metà del 2022. Struttura anonima, senza una leadership pubblicamente identificata. Obiettivi: istituzioni russe, telecomunicazioni, trasporti, banche e infrastrutture informatiche. Collaborazioni: ha operato insieme ai bielorussi di Cyber Partisans, un altro collettivo ostile al governo di Aleksandr Lukashenko.
I Cyber Partisans bielorussi sono un collettivo di hacker politici nato nel 2020, dopo le contestate elezioni presidenziali bielorusse e la repressione delle manifestazioni contro Aleksandr Lukashenko.
Sono particolarmente interessanti perché rappresentano un caso nel quale opposizione politica, competenze informatiche, intelligence e guerra militare si sono progressivamente intrecciate.
La figura pubblica di riferimento è Yuliana Shemetovets, la quale vive negli Stati Uniti.
I Cyber Partisans non sono semplicemente un gruppo di hacker isolati. Si collocano all’interno di una rete più ampia di opposizione al regime. Il rapporto più importante è quello con BYPOL, un’organizzazione costituita da ex appartenenti alle forze di sicurezza e ad altri apparati statali bielorussi che hanno abbandonato il sistema di Lukashenko.
Dal dicembre 2022 i Cyber Partisans dichiarano di collaborare con il Reggimento Kastus Kalinouski, formato da volontari bielorussi impegnati militarmente a fianco dell’Ucraina.
La collaborazione comprende: attività di cyber intelligence; verifica delle identità dei volontari; raccolta di informazioni sulle strutture militari russe; condivisione di dati utili alle operazioni ucraine; attività di sicurezza informatica.
Un elemento ulteriore è la presenza di rapporti con l’ecosistema dell’IT Army of Ukraine, la rete di hacker filo ucraini nata dopo l’invasione russa.
Guerra ibrida, hacker e costruzione della minaccia
La questione centrale è capire se la rappresentazione delle minacce esterne stia diventando anche uno strumento per mantenere una determinata strategia geopolitica, indipendentemente dai risultati della guerra in Ucraina.
La notizia francese del 9 novembre 2026 offre un caso concreto da cui partire. Ma bisogna distinguere due piani: la realtà degli attacchi informatici e il loro utilizzo politico e strategico.
Il governo francese ha attribuito ufficialmente all’Iran gli attacchi informatici dell’11 – 12 ottobre 2026 contro i sistemi di refrigerazione di oltre 700 esercizi commerciali.
L’unità indicata è Shahid Kaveh, appartenente al Centro elettronico e cyber dei Guardiani della Rivoluzione (CGRI, comunemente chiamati Pasdaran).
I dati comunicati da Parigi sono rilevanti: oltre 700 siti interessati; almeno 15 incendi; danni alle merci alimentari per decine di milioni di euro; manipolazione dei sistemi di sbrinamento, con conseguente aumento delle temperature; coinvolgimento di supermercati, macellerie, impianti alimentari.
L’attribuzione è stata elaborata dal C4, organismo interministeriale che comprende ANSSI, DGSE, DGSI, Direzione generale degli armamenti e comando della cyberdifesa.
Un particolare importante: i sistemi Danfoss coinvolti utilizzavano in diversi casi software obsoleto o non aggiornato. La vulnerabilità tecnologica ha quindi contribuito a rendere possibile l’operazione.
La guerra cibernetica come nuovo fronte permanente
Qui ritorniamo a Silent Crow e Cyber Partisans.
Abbiamo tre categorie di attori:
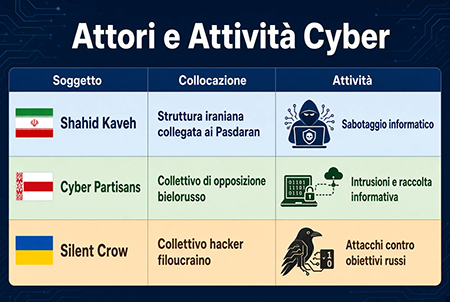
Non sono soggetti equivalenti: il primo è attribuito a una struttura statale, gli altri due sono collettivi non statali, ma tutti e tre mostrano quanto sia diventato difficile separare la guerra convenzionale da quella informatica.
Il problema politico nasce quando si passa dalla constatazione di un attacco alla costruzione di una narrazione complessiva del nemico. Un attacco iraniano non dimostra una responsabilità russa.
Un attacco di un gruppo filorusso non dimostra automaticamente una direzione del Cremlino. Un attacco di un collettivo filoucraino non dimostra che sia diretto da Kiev.
L’attribuzione deve essere specifica, non ideologica.
La costruzione della minaccia russa: il ruolo britannico
Il Regno Unito ha un ruolo particolare nella costruzione della dottrina europea della minaccia russa.
Non si tratta soltanto di dichiarazioni politiche. Esiste un apparato di produzione e diffusione di valutazioni strategiche che coinvolge: MI6, servizio di intelligence esterna; MI5, sicurezza interna; GCHQ, intelligence delle comunicazioni; National Cyber Security Centre; Ministero della Difesa; Foreign Office; NATO e strutture di cooperazione con l’UE.
Il governo britannico ha aggiornato nel luglio 2026 il proprio documento sulle operazioni informatiche e ibride del GRU russo, descrivendo una convergenza fra intelligence militare, gruppi criminali, hacktivisti e soggetti privati.
La comunicazione britannica insiste su tre elementi: sabotaggio, disinformazione e penetrazione delle infrastrutture critiche.
Qui si manifesta una questione strategica.
La definizione di guerra ibrida è talmente ampia da comprendere quasi tutto ciò che si colloca sotto la soglia di una guerra convenzionale: un attacco informatico, un incendio doloso, un’interferenza elettorale, un’operazione di influenza, un sabotaggio logistico.
Il rapporto della House of Commons Library del 4 novembre 2026 lo riconosce esplicitamente: non esiste una definizione universalmente condivisa di guerra ibrida. Questo non significa che la minaccia sia inventata. Significa che occorre stabilire con precisione dove finisce la sicurezza nazionale e dove comincia l’interpretazione politica.
L’Unione Europea: dalla guerra in Ucraina alla sicurezza permanente
Il passaggio più interessante è l’evoluzione della posizione europea.
Nel luglio 2026 l’UE ha pubblicato una dichiarazione contro l’ecosistema informatico russo, accusando il sedicesimo Centro del FSB di dirigere gruppi di hacker e di condurre operazioni di sabotaggio. La dichiarazione è stata accompagnata da nuove sanzioni contro nove persone e quattro entità.
Un particolare importante: Bruxelles ha esplicitamente richiamato la cooperazione con il Regno Unito e la NATO.
A settembre, Ursula von der Leyen ha proposto un nuovo meccanismo europeo di risposta alle minacce ibride, un protocollo di emergenza simile, per certi aspetti, alla logica dell’articolo 4 NATO.
La conseguenza politica è un ampliamento della dimensione securitaria dell’Unione. La sicurezza non riguarda più soltanto la difesa dei confini: coinvolge infrastrutture energetiche, reti informatiche, approvvigionamenti, comunicazioni, industria, trasporti e informazione.
Questo può essere giustificato da minacce reali, ma produce anche una trasformazione della politica europea: la Russia diventa un riferimento costante per le scelte industriali, militari, energetiche e diplomatiche.
La Russia è davvero in grado di attaccare militarmente l’Europa?
Qui troviamo una contraddizione significativa nelle stesse dichiarazioni europee.
Il 23 settembre 2026 Reuters ha raccolto le dichiarazioni di diversi ministri europei durante l’Assemblea generale dell’ONU. Il ministro degli Esteri estone Margus Tsahkna ha dichiarato che non risultavano né la capacità né la preparazione russa per un’aggressione militare convenzionale contro la NATO, mentre le forze russe erano ancora impegnate in Ucraina.
La distinzione era netta: minaccia di sabotaggio e guerra ibrida considerata concreta; attacco militare convenzionale imminente alla NATO: non considerato una prospettiva attuale da quel ministro.
Anche la stessa Reuters ha intitolato il suo articolo: Europeans warn of rising Russian sabotage but see no imminent NATO attack.
Si può riconoscere che la Russia costituisca un problema di sicurezza per diversi Paesi europei senza sostenere che stia preparando un’invasione dell’Europa. Confondere i due livelli produce un allarme strategico permanente.
Perché Londra insiste tanto sulla minaccia russa?
Propongo di considerare cinque interessi, distinguendo quelli documentabili dalle interpretazioni.
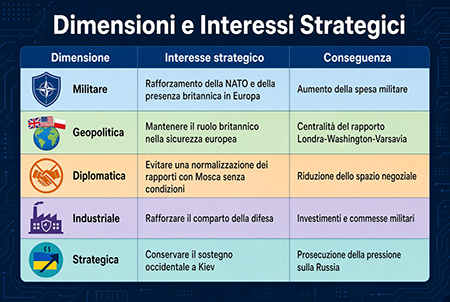
I primi quattro punti descrivono interessi e conseguenze osservabili; il quinto è un obiettivo politico dichiarato. La questione più controversa è se questi interessi contribuiscano anche a rendere politicamente conveniente una rappresentazione della Russia come minaccia permanente.
Il confronto con gli Stati Uniti e la logica di Elbridge Colby
Qui ritroviamo il tema che ho affrontato nell’analisi degli States a proposito di Elbridge Colby.
L’impostazione strategica di Colby parte da un problema diverso da quello europeo: la distribuzione delle risorse militari americane in un mondo nel quale la Cina rappresenta la principale sfida alla potenza statunitense.
Questo implica una revisione delle priorità: evitare che gli Stati Uniti disperdano le proprie risorse in troppi teatri; ridurre il rischio di un confronto simultaneo con Russia e Cina; concentrare la deterrenza militare sull’Asia; ricercare, dove possibile, una stabilizzazione del rapporto con Mosca.
Non significa che Washington voglia abbandonare la NATO o accettare qualsiasi comportamento russo. Significa che la gerarchia delle minacce può essere diversa da quella europea.
Ed è qui che si produce la divergenza transatlantica.
Due diverse priorità strategiche
Impostazione europea e britannica: Russia come problema centrale della sicurezza continentale; contenimento e deterrenza.
Impostazione americana di Colby: Cina come priorità strategica; evitare dispersione delle risorse e gestire il confronto con Mosca.
La differenza non è soltanto militare: riguarda la concezione stessa dell’ordine internazionale.
La guerra persa: quale significato politico ha continuare a combatterla?
Dopo anni di investimenti militari, finanziari e diplomatici, riconoscere il fallimento degli obiettivi iniziali comporterebbe un costo politico considerevole. Una leadership che ha presentato il sostegno all’Ucraina come una necessità esistenziale per l’Europa ha difficoltà a spiegare un eventuale compromesso che non corrisponda agli obiettivi iniziali.
Se la guerra viene presentata come una difesa dell’Europa intera, anziché come un conflitto territoriale e geopolitico fra Russia e Ucraina, diventa più difficile distinguere fra: sostegno all’Ucraina; contenimento della Russia; riarmo europeo; preparazione a un eventuale conflitto NATO-Russia.
Sono obiettivi distinti, ma nella comunicazione politica tendono a sovrapporsi.
Il riarmo crea interessi economici, occupazionali e industriali. Una volta avviati investimenti pluriennali, si sviluppano strutture e soggetti che hanno interesse alla continuità dei programmi.
Non significa che l’industria militare determini la politica estera, ma è una variabile da includere nell’analisi.
L’Europa, con l’ossessione russa, rischia di perdere la testa
L’Europa rischia di costruire la propria identità geopolitica intorno alla contrapposizione con la Russia, proprio mentre gli Stati Uniti stanno cercando di ridefinire le proprie priorità globali.
Questo può produrre un paradosso: Washington cerca una gestione del confronto con Mosca per concentrare le risorse sulla Cina, mentre Londra e alcune leadership europee considerano la pressione sulla Russia un elemento essenziale della propria strategia. La guerra ibrida diventa allora un ulteriore elemento di questa divergenza.
La questione decisiva è se l’Europa stia costruendo una politica di sicurezza autonoma oppure stia trasformando il conflitto ucraino nel principio permanente della propria organizzazione politica, militare ed economica.
Dulcis in fundo: l’ironia di Mosca
Non poteva mancare una presa di posizione ironica di Mosca. L’Ambasciata della Russia in Italia in un post su Telegram ha affermato: “È emerso che il vaudeville tragicomico sulla minaccia degli ‘hacker filorussi’ è stato interamente messo in scena dalla componente più aggressiva e militarista dell’élite politica italiana, al solo scopo di ‘vendere’ l’ennesimo pacchetto di aiuti militari e finanziari al corrotto regime di Zelensky”.
Forse, sottolinea l’Ambasciata russa, “neppure in un Paese dalle ricche tradizioni teatrali, come l’Italia, era mai capitato che esponenti politici s’immedesimassero così a fondo nel ruolo di ‘vittime innocenti’. È stato qui sfoderato l’intero repertorio teatrale: la mimica, la gestualità, l’ostentazione emotiva di paura e impotenza di fronte ai malvagi, la sconfinata bontà e il risentimento di un padre di famiglia senza colpa alcuna, l’esibizione di animali domestici per accattivarsi le simpatie del pubblico”.
L’esito, conclude, “è stato poco convincente e, a tratti, decisamente falso. La sola cosa tragica qui è che Roma, invece di contribuire alla causa della pace – come la esortano con forza le menti più illuminate d’Italia e l’opinione pubblica – si lasci trascinare dal partito della guerra, allontanandosi sempre più dalla propria tradizione diplomatica e dagli aneliti alla pace della popolazione. Tanto più doloroso sarà risvegliarsi dalle illusioni imposte all’Italia dagli aguzzini di Kiev e dagli ipnotizzatori di Bruxelles”.