
Denominatore comune degli attacchi hacker e dell’allarme bombe: la paura, che alimenta insicurezza e autorizza riarmo, controllo sociale, restrizione della libertà
Proviamo a fare un viaggio nel mistero, scontando il fatto che anche gli esperti brancolano nel buio.
Proviamo a seguire un possibile filone di indagine mettendo insieme tre fenomeni che stanno diventando centrali nella guerra ibrida europea: allarmi bomba e minacce alle scuole; attacchi informatici e sabotaggi a infrastrutture civili; campagne di comunicazione che attribuiscono rapidamente la responsabilità a una potenza straniera.
L’ipotesi di false flag (falsa bandiera) va esaminata, ma bisogna distinguere fra un’operazione clandestina organizzata, una provocazione, un’imitazione da parte di soggetti indipendenti e una vera operazione sotto falsa attribuzione.
False flag indica una tattica segreta e deliberata, condotta da governi, servizi segreti, forze militari o gruppi organizzati, in cui un’azione (un attacco, un attentato o una provocazione) viene compiuta facendo in modo che la responsabilità ricada su un soggetto diverso (un Paese nemico, un gruppo terroristico o un’opposizione interna).
Il tema centrale da affrontare è: «La paura come infrastruttura politica: dalla percezione della minaccia alla trasformazione degli equilibri fra Stato, cittadino, libertà e potere economico».
La paura può diventare il fattore che trasforma una minaccia, reale o percepita, in una domanda crescente di protezione e questa domanda può legittimare un ampliamento dei poteri dello Stato, delle strutture di sicurezza e degli apparati militari.
Il punto centrale, però, è distinguere due cose: la necessità di proteggere la collettività e l’utilizzazione politica della paura per rendere accettabili misure che, in condizioni ordinarie, incontrerebbero maggiori resistenze.
La sequenza può essere la seguente:
minaccia e insicurezza (guerra, terrorismo, cyberattacchi, sabotaggi, disinformazione, emergenze); paura collettiva (percezione di vulnerabilità, urgenza, richiesta di protezione); risposta istituzionale (riarmo, sorveglianza, intelligence, protezione delle infrastrutture, preparazione civile); possibile restringimento delle libertà (controlli più estesi, limitazioni della privacy, poteri eccezionali, compressione del dissenso); normalizzazione dell’emergenza (misure temporanee che rischiano di diventare permanenti).
Non è un automatismo, ma un meccanismo politico conosciuto da Misure Attive e per questo va studiato.
Il passaggio decisivo: dalla sicurezza alla governabilità
Ci sono almeno quattro dimensioni da tenere distinte:
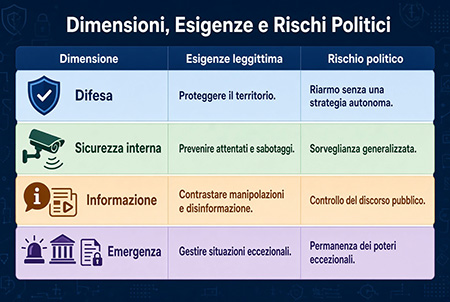
Qui entrano in gioco tre concetti importanti:
- Securitizzazione: trasformare una questione politica in una questione di sicurezza nazionale, sottraendola in parte al normale confronto democratico.
- Stato di eccezione: l’emergenza giustifica poteri straordinari, che possono progressivamente diventare ordinari.
- Società della sorveglianza: la protezione viene associata alla raccolta crescente di dati, al monitoraggio e alla possibilità di controllare comportamenti e comunicazioni.
Il punto da verificare nel caso europeo
Nel nostro ragionamento dobbiamo prendere in esame due processi distinti:
- Il programma europeo di riarmo e la strategia di preparazione civile, avviati nel marzo 2025.
- La sequenza di minacce informatiche, falsi allarmi e intimidazioni del novembre 2026.
La cronologia esclude che il kit delle 72 ore (ossia il kit della paura) sia stato concepito in risposta agli ultimi allarmi, anche se la sua riproposizione nei giorni scorsi è quanto meno sospetta.
La cronologia non esclude, invece, che il ripetersi delle emergenze contribuisca a consolidare un clima politico favorevole all’espansione delle politiche di sicurezza.
La domanda più interessante diventa allora: chi definisce la minaccia, chi stabilisce la risposta e chi controlla che la risposta non ecceda la necessità?
Dobbiamo porci alcune domande fondamentali.
- Proporzionalità: le misure adottate corrispondono alla gravità documentata della minaccia?
- Trasparenza: le attribuzioni degli attacchi sono fondate su prove verificabili?
- Temporaneità: le restrizioni hanno una scadenza effettiva?
- Controllo democratico: Parlamento, magistratura e autorità indipendenti possono verificarle?
- Interessi economici: quali settori ricevono finanziamenti, commesse e potere contrattuale dalle nuove politiche?
Quest’ultimo punto è particolarmente importante: non dimostra che chi beneficia di una politica abbia provocato la minaccia, ma consente di individuare gli interessi che possono consolidarsi intorno a una determinata risposta.
La questione di fondo, quindi, non è negare le minacce. È evitare che la sicurezza diventi il principio organizzatore permanente della società, subordinando ad essa libertà individuali, pluralismo e autonomia politica.
C’è un collegamento documentale che vale la pena approfondire: il cosiddetto Project Alchemy, un’iniziativa britannica emersa attraverso la pubblicazione di documenti attribuiti a un gruppo di militari e specialisti di intelligence.
Che cos’è Project Alchemy
Le inchieste pubblicate da The Grayzone nel novembre 2024 e successivamente dal gruppo investigativo JAOC descrivono un gruppo informale costituito nel febbraio 2022, dopo l’invasione russa dell’Ucraina.
Secondo quei documenti: il gruppo sarebbe stato promosso da ambienti del Ministero della Difesa britannico; avrebbe coinvolto militari, esperti di operazioni speciali e specialisti di guerra psicologica; avrebbe elaborato strategie per mantenere la capacità di resistenza ucraina e aumentare i costi strategici per Mosca; avrebbe considerato operazioni coperte, sabotaggi, guerra informatica e operazioni informative; avrebbe ripreso alcuni concetti delle strutture stay-behind della Guerra fredda.
Fra i nomi citati figurano il generale Charlie Stickland, Simon Scott e Amil Khan, oltre a esponenti legati alla 77th Brigade britannica.
La questione non è irrilevante: se i documenti sono autentici e le proposte sono state effettivamente sottoposte agli apparati governativi, abbiamo un esempio di pianificazione strategica che contempla strumenti non convenzionali.
Ovviamente la pubblicazione di un piano o di una proposta non dimostra che ogni operazione descritta sia stata autorizzata o realizzata.
Che cosa sta succedendo in Europa in questi giorni
La cronaca dell’11 novembre 2026 è particolarmente rilevante. Mercoledi 11 novembre 2026 in Italia oltre 6.300 scuole raggiunte da minacce via email. Le comunicazioni hanno raggiunto migliaia di istituti; sono state disposte evacuazioni e verifiche; non sono stati trovati ordigni; le email hanno minacciato anche Giorgia Meloni; messaggi analoghi sono arrivati in Irlanda, Scozia e Irlanda del Nord; le autorità stanno cercando di identificare gli autori, senza attribuzione definitiva.
La stessa identità, «Mikhail Andropov», era comparsa nelle minacce rivolte ad aeroporti europei nei giorni precedenti.
Il quadro è più ampio delle sole scuole: si sono verificati allarmi bomba aerei, minacce a redazioni giornalistiche e attacchi informatici a strutture civili.
Il Financial Times riferisce che, ovviamente, le agenzie europee stanno indagando su una possibile origine russa delle minacce agli aerei, ma precisa che non è stata stabilita né l’identità degli autori né un’eventuale direzione da parte dei servizi russi.
Un precedente tedesco da non trascurare
Nel marzo 2026 ZDF ha pubblicato un’inchiesta su una rete di cyber-molestatori, collegata agli ambienti denominati NWO e Schweinetreff. Secondo l’inchiesta, questa rete aveva provocato centinaia di interventi di polizia attraverso falsi allarmi bomba indirizzati a scuole, centri commerciali e stazioni ferroviarie. Le indagini tedesche avevano portato a perquisizioni e accertamenti su persone sospettate di far parte di un’organizzazione criminale.
Questo precedente dimostra una cosa importante: un’ondata di allarmi bomba può essere deliberatamente costruita per produrre l’impressione di un’emergenza terroristica o geopolitica, senza che esista un’organizzazione statale dietro ogni episodio.
Dove entra l’ipotesi false flag
Consideriamo quattro ipotesi investigative.
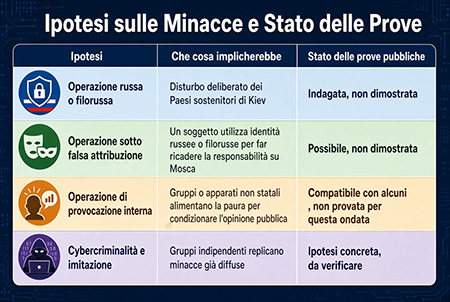
La seconda ipotesi è quella che merita particolare attenzione.
Un’email firmata da un fantomatico esponente di un’organizzazione russa non costituisce una prova di provenienza russa. Può essere un’identità inventata, rubata o deliberatamente utilizzata per depistare.
Nella rivendicazione un messaggio in codice
ll problema è che Michail Andropov si dichiara del gruppo Vilayat di Misogistan e ha utilizzato un dominio violato della Deyeh University di Taiwan. La Vailat – i – fagih è una teoria secondo la quale in assenza dell’Imam e in attesa del suo ritorno il giurista (fagih) ha facoltà di tutelare gli interessi della comunità ed è il principio fondatore del governo della Repubblica iraniana.
Abbiamo un nome russo, un dominio di Taiwan che richiama la Cina, un sedicente gruppo che richiama l’Iran. Nell’insieme il nome composto della rivendicazione pare essere un messaggio in codice che comprende i dossier attualmente aperti e che coinvolgono Russia, Usa, Cina e Iran con totale esclusione dell’Unione Europea (in particolare Germania e Francia) e degli inglesi.
L’insieme del messaggio è interessante perché mette in evidenza che la rivendicazione sembra costruita attraverso riferimenti simbolici appartenenti a quattro differenti aree geopolitiche: Russia, Iran, Cina e Occidente.
Non liquiderei questa combinazione come una semplice stranezza lessicale. La prenderei come un elemento da sottoporre ad analisi di intelligence.
Facciamo alcune verifiche.
I quattro elementi della rivendicazione
RUSSIA — Mikhail Andropov – Il cognome richiama Yuri Andropov, dirigente sovietico e capo del KGB prima di diventare segretario generale del PCUS. È un riferimento riconoscibile all’immaginario sovietico, ma non prova una matrice russa.
IRAN — Vilayat – Il richiamo è al Velayat-e Faqih, principio della tutela e del governo della comunità da parte del giurista islamico durante l’occultazione dell’Imam. È il fondamento istituzionale della Repubblica islamica.
TAIWAN — Dayeh University – Secondo le prime ricostruzioni giornalistiche, il messaggio sarebbe partito da un account compromesso riconducibile a un’ex studentessa dell’università taiwanese.
RUSSIA / CULTURA INTERNET — Misoginistan – Il termine richiama il linguaggio provocatorio della rete e sembra evocare anche il movimento russo Male State, già associato inizialmente ad altri falsi allarmi.
Il punto più interessante: il nome composto
Proviamo a leggerlo come una composizione:
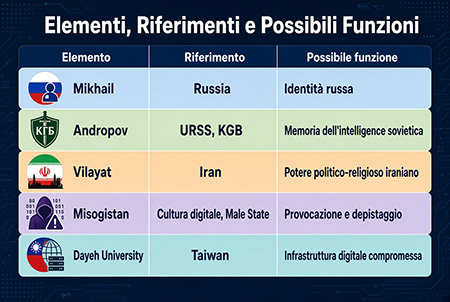
A mio avviso, ci sono due letture possibili.
Prima lettura: mimetizzazione e depistaggio. L’autore accumula riferimenti che rendono difficile attribuire l’operazione. Il risultato è una falsa pista multipla: ogni elemento può indurre a sospettare un diverso soggetto geopolitico.
Seconda lettura: messaggio simbolico deliberato. L’autore vuole evocare contemporaneamente i quattro grandi dossier internazionali, costruendo una sorta di firma geopolitica.
La seconda ipotesi è molto interessante, in quanto si inserisce nell’attuale discussione tra Usa, Russia, Cina e Iran con esclusione dell’Unione Europea e degli inglesi.
Il dettaglio di Taiwan: attenzione alla distinzione
Qui va fatta un’osservazione importante. La Dayeh University è un’università taiwanese. Se l’account è stato effettivamente compromesso, Taiwan è il luogo dell’infrastruttura utilizzata, non necessariamente quello dell’autore.
Anzi, il fatto che altre minacce siano state ricondotte a indirizzi associati a istituzioni di Paesi diversi – fra cui Lituania e Thailandia – rende plausibile una tecnica di utilizzo di account compromessi per mascherare l’origine. RaiNews riporta proprio questa ricorrenza.
La composizione simbolica mette in scena quattro potenze o aree strategiche e sembrerebbe che il messaggio si rivolga all’Occidente, ma utilizzando simboli appartenenti a soggetti che sono al centro dei principali dossier strategici americani.
Il collegamento con Project Alchemy e la false flag
Non tutte le operazioni sotto falsa attribuzione hanno lo stesso scopo:
- False attribution: far credere che un attacco provenga da un soggetto diverso dall’autore.
- False flag: realizzare deliberatamente un’operazione sotto un’identità o un’insegna che appartiene a un altro soggetto.
- Strategic ambiguity: costruire un’azione la cui attribuzione rimanga volutamente incerta.
- Narrative exploitation: sfruttare un episodio, indipendentemente da chi lo abbia realizzato, per ottenere un vantaggio politico.
Nel caso Andropov, al momento possiamo documentare una firma costruita con riferimenti ambigui e l’utilizzo segnalato di account compromessi. Non possiamo ancora stabilire quale di queste quattro dinamiche sia effettivamente in gioco.
La verifica che considero più importante
Vorrei costruire una cronologia comparata degli episodi:
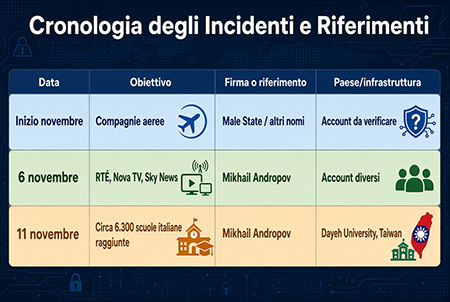
Le notizie sono confermate da Reuters, Al Jazeera e dalle ricostruzioni italiane.
Aggiungerei poi un confronto con le operazioni informatiche attribuite dalla Francia all’Iran, gli episodi di sabotaggio in Germania e gli attacchi alle infrastrutture europee.
La domanda fondamentale non è soltanto chi abbia scritto la minaccia, ma se esista un’unica regia dietro episodi apparentemente diversi oppure una convergenza di soggetti che sfruttano la medesima situazione internazionale.
E terrei aperta una terza possibilità: un singolo operatore o piccolo gruppo che costruisce intenzionalmente una falsa identità geopolitica multipla, sfruttando la sensibilità delle intelligence europee.
Quest’ultima possibilità non richiede affatto un grande apparato statale, ma può produrre conseguenze politiche considerevoli.
Una strana coincidenza: il kit di sopravvivenza
C’è una coincidenza preoccupante e indicativa. Mentre hacker e mail di minaccia mettono in campo la paura, l’Unione Europea mette in campo il kit di sopravvivenza.
A pensar male si fa peccato, ma, come diceva il Divo Giulio spesso si va vicini alla verità. Il denominatore comune è la paura che induce al riarmo.
La coincidenza merita di essere indagata, in quanto riguarda un elemento politico che va oltre la vicenda degli allarmi bomba: la costruzione di un clima permanente di insicurezza che può rendere socialmente accettabili decisioni di riarmo, aumento della spesa militare e ampliamento dei poteri di sicurezza.
La questione interessante è che i due fenomeni appartengono a piani diversi, ma possono produrre un effetto convergente: da una parte, minacce, attacchi informatici, sabotaggi e allarmi che alimentano la percezione di una minaccia imminente; dall’altra, istituzioni europee che invitano i cittadini a prepararsi a emergenze, interruzioni dei servizi e situazioni di crisi.
Non direi ancora che esista un coordinamento fra i due fenomeni. Ma è legittimo chiedersi se la loro convergenza venga utilizzata politicamente.
La coincidenza istituzionale è reale
C’è un dato cronologico importante.
Marzo 2025: due iniziative europee.
19 marzo 2025 – ReArm Europe / Readiness 2030 – La Commissione presenta il piano per mobilitare fino a 800 miliardi di euro di risorse aggiuntive per la difesa europea. Riarmo militare.
26 marzo 2025 – Preparedness Union Strategy – La Commissione presenta il piano di preparazione civile, con l’indicazione ai cittadini di poter sopravvivere autonomamente per almeno 72 ore.
Preparazione della popolazione
11 novembre 2026 – Ondata di minacce – Migliaia di scuole raggiunte da email intimidatorie, minacce a istituzioni e precedenti allarmi riguardanti il trasporto aereo. Insicurezza percepita.
Questo significa che non siamo di fronte a una coincidenza occasionale: dal marzo 2025 l’Unione Europea ha avviato due politiche parallele, una militare e una civile, entrambe fondate sulla preparazione a un contesto di minaccia.
Il denominatore comune: paura e riarmo europeo
La questione non è necessariamente che qualcuno produca artificialmente la paura. È che la paura diventa una risorsa politica.
Viene attivato il circuito della percezione della minaccia:
minacce e attacchi (hacker, allarmi bomba, sabotaggi, droni, cyberattacchi); percezione di insicurezza (il cittadino avverte che la normalità non è più garantita); risposta istituzionale (preparazione civile, protezione delle infrastrutture, allerta e sicurezza); accettazione delle nuove priorità (maggiori risorse militari, riarmo, spesa pubblica per la sicurezza).
Un particolare importante: il rapporto fra civile e militare
La Preparedness Union Strategy non si limita a consigliare di tenere acqua, medicinali e torce in casa.
Prevede anche: cooperazione fra protezione civile e apparati militari; coinvolgimento delle imprese private; integrazione della preparazione nelle scuole; esercitazioni europee; continuità dei servizi essenziali; contrasto alla manipolazione informativa.
La Commissione parla esplicitamente di approccio whole-of-society, cioè coinvolgimento dell’intera società. Questo richiama il modello della total defence adottato da alcuni Paesi nordici.
È un cambiamento culturale: la sicurezza non viene più considerata soltanto una funzione degli eserciti, ma un principio organizzativo dell’intera società.
Chi beneficia di questo cambiamento?
Qui entrerei nell’analisi degli interessi economici e geopolitici.
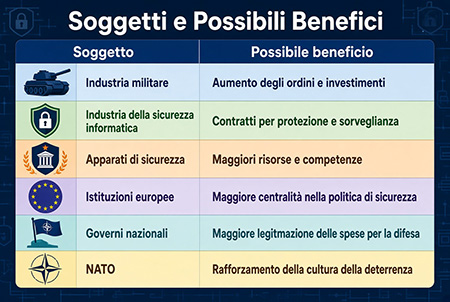
Il piano ReArm Europe prevede fino a 800 miliardi di euro di capacità finanziaria aggiuntiva, compresi 150 miliardi di prestiti SAFE. Non sono 800 miliardi di spesa già effettuata, ma una capacità di mobilitazione finanziaria.
Il punto economico è evidente: si sta costruendo un nuovo grande mercato europeo della difesa.
La domanda più scomoda: chi costruisce la minaccia?
C’è una contraddizione interessante: mentre una componente americana, rappresentata dall’approccio strategico di Colby, vorrebbe concentrare le risorse sulla Cina e ridurre la dispersione degli impegni americani, l’Unione Europea sta costruendo una propria cultura di preparazione militare e civile permanente. La paura della Russia diventa uno dei principali fattori di legittimazione di questa trasformazione.
Il collegamento con Project Alchemy
Dai documenti pubblicati da The Grayzone emergono proposte di: operazioni clandestine contro obiettivi russi; addestramento di forze ucraine per sabotaggio e incursioni; attività di guerra informativa; pressione su mezzi di comunicazione considerati ostili alla narrazione occidentale; iniziative coperte che avrebbero dovuto mantenere una certa distanza formale dal governo britannico.
Sono contenuti che, se confermati nella loro autenticità e nel loro effettivo grado di approvazione, meritano un’indagine approfondita.
Roberto Mazzoni, giornalista italiano che ci informa dalla Florida, ha dedicato ben quattro video al Progetto Alchemy.
Mazzoni propone una serie di informazioni derivanti dal lavoro di Alex Kramer, un analista economico e geopolitico di origine croata con una specializzazione particolare che gli permette di vedere l’evoluzione dell’ex impero britannico.
o già visto un po’ di contenuti provenienti da fonti americane, ma dal punto di vista intelligence gli americani non sono mai particolarmente informativi.
Nel video Mazzoni propone una particolare attenzione al Progetto Alchemy.
Il video si basa sul concetto false flag, la falsa bandiera. L’attacco di falsa bandiera o sotto falsa bandiera risale come termine al periodo dei pirati, durante il quale i pirati si avvicinavano a una nave che volevano conquistare e depredare usando una bandiera diversa, quindi facendo finta di essere britannici piuttosto che spagnoli e poi, solo quando arrivavano immediatamente a ridosso della nave che volevano attaccare, issavano la bandiera dei pirati e procedevano ad attaccare.
Quando si parla di attacco di falsa bandiera si intende che un governo provoca un incidente ai danni della propria popolazione fingendo che tal incidente poi sia stato condotto da qualcun altro.
Chi volesse approfondire il Progetto Alchemy in tutti i suoi dettagli può farlo ai seguenti link:
https://mazzoninews.com/2024/11/30/progetto-alchemy-parte-1-intrigo-diabolico-mn-304/
https://mazzoninews.com/2024/12/03/progetto-alchemy-parte-2-nazificazione-delleuropa-mn-306/
https://mazzoninews.com/2025/03/28/progetto-alchemy-parte-3-mn-320-lesercito-segreto/
https://mazzoninews.com/2025/04/08/progetto-alchemy-parte-4-mn-321-il-piano-completo/