
Ormai è chiaro che la regia del caos in Europa è il terrorismo islamico – Ieri mattina irruzione da parte di centinaia di attivisti di Extinction Rebellion – Lettere minatorie ai media –
Se hai gli occhi bendati con la scritta fascisti e antifascisti e in testa hai la guerra ibrida dei russi non capirai mai cosa sta accadendo, perché la realtà si presenta con un biglietto da visita: alleanza tra sinistra, movimenti antagonisti, movimenti ecologisti e terrorismo islamico.
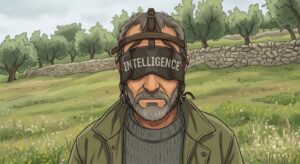
Un’intelligence che non avesse gli occhi bendati o, peggio, orientati, avrebbe già capito.
Ormai è sempre più chiaro che dietro al caos che sconvolgendo l’Europa c’è il terrorismo islamico, il quale ha avviato una nuova strategia che si collega al ribellismo antagonista ed ecologista e a una sinistra estremista che per quattro voti vende l’Occidente e i suoi valori.
Ieri centinaia” di attivisti di Extinction Rebellion sono entrati nel cantiere di un data center in costruzione nella capitale olandese, che aveva già attratto forti proteste la scorsa estate. Lo riferisce Tom Olthof, il cronista inviato sul posto dal quotidiano olandese Telegraaf.
Secondo il giornalista, molti manifestanti sono mascherati con passamontagna e kefiah e intonano slogan a favore di Hamas come “Gloria ai martiri”. I dimostranti hanno tagliato con tronchesi le barriere e spintonato e picchiato i cronisti per impedire loro di firmare, riporta Olthof, e la polizia li avrebbe lasciati accedere all’area.
Ieri era prevista una giornata di mobilitazione in tutta Europa contro i data center, nel mirino degli ecologisti perché colpevoli, a loro dire, di “enormi consumi idrici ed energetici”.
Secondo il cronista, che ha diffuso diversi video dell’azione, le unità mobili della polizia avevano circondato i dimostranti per poi lasciarli andare all’improvviso. Gli attivisti, a quel punto, hanno aperto la recinzione in modo coordinato.
Gli attivisti stanno occupando il terreno del cantiere e hanno appeso lenzuola con scritte contro Microsoft, committente del data center, riporta ancora Olthof, mentre dall’altra parte della strada era in corso una manifestazione di sostegno agli attivisti.
Messaggi di minaccia ai media sono arrivati a una settimana da due importanti vertici europei ai quali parteciperanno circa in Irlanda circa 50 leader internazionali.
Il testo, visionato dal Financial Times, recita:”È solo l’inizio. In questo momento stiamo preparando una nuova ondata di attacchi. Quanto accaduto questa settimana è solo una piccola parte di ciò che attende l’Europa.”
L’autore si presenta come “uno dei leader del gruppo responsabile” delle minacce e alza il tiro, minacciando esplosioni non solo su aerei, ma anche su navi da crociera, stazioni della metropolitana e treni.
Il messaggio ha fatto scattare l’evacuazione immediata di diverse redazioni (con la radio pubblica RTÉ costretta a trasmettere da un’unità mobile all’esterno) prima che la polizia accertasse il falso allarme. Sebbene le autorità di Dublino non abbiano ancora attribuito ufficialmente l’attacco, fonti governative britanniche confermano “forti sospetti di un coinvolgimento russo”.
Parallelamente si infittisce il giallo sulla matrice delle prime minacce. Un canale Telegram legato al gruppo estremista e misogino russo “Stato Maschile” (Male State) e al suo fondatore Vladislav Pozdnyakov ha smentito al servizio russo della BBC ogni coinvolgimento nelle mail inviate giovedì mattina ad Aeroporti di Roma (ADR).
“Quale Male State? Non esiste più da anni. Se domani qualcuno firma una lettera di minacce a nome di Putin, cercherete di contattare il nostro presidente per fargli la vostra stupida domanda?”, recita la risposta fornita alla BBC dal gruppo, formalmente messo al bando in Russia nel 2021.
A complicare il quadro investigativo ci sono i rilevamenti tecnici: secondo la BBC, l’indirizzo IP da cui è partita la mail indirizzata ad ADR — contenente insulti al “regime femminista” italiano — sarebbe riconducibile ai servizi sanitari pubblici di Bogotà, in Colombia. Resta da capire se si tratti dell’origine reale o di un server ponte (VPN o botnet) utilizzato dagli hacker per mascherare le proprie tracce.
Non c’è peggior cieco di chi non vuol vedere. O peggio, non c’è miglior cieco di chi vuol vedere solo quello che gli fa comodo.
.