Gli hacker colpiscono i frigoriferi, l’Europa scopre una nuova fragilità
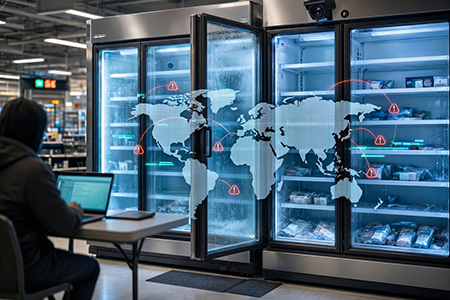
Non servono carri armati per mettere in difficoltà una società. A volte può bastare modificare la temperatura di un frigorifero.
C’è qualcosa di profondamente inquietante in ciò che sta accadendo in Europa. Non soltanto per i danni economici che gli attacchi informatici ai sistemi di refrigerazione dei supermercati possono provocare, ma soprattutto per ciò che rivelano sulla vulnerabilità delle nostre società.
Siamo abituati a immaginare la guerra attraverso le immagini dei bombardamenti, delle colonne di mezzi militari, dei missili che attraversano il cielo e delle città ridotte in macerie.
Eppure, mentre continuiamo a riconoscere il conflitto attraverso queste immagini tradizionali, la natura dello scontro fra Stati e potenze sta cambiando.
Oggi si può colpire un Paese senza attraversarne i confini. Si può danneggiare un’attività economica senza entrarvi fisicamente. Si può compromettere un servizio essenziale senza distruggere una sola struttura materiale.
Basta entrare, attraverso una rete informatica, nei sistemi che governano una parte della vita quotidiana.
È questa la dimensione che dobbiamo comprendere osservando i recenti episodi che hanno interessato i sistemi di refrigerazione di supermercati e altre attività della filiera alimentare europea.
1. Che cosa sta accadendo in Europa?
Le segnalazioni arrivate nelle ultime settimane descrivono una situazione che merita la massima attenzione.
Dopo precedenti episodi registrati in Francia a ottobre, il 2 novembre 2026 sono stati segnalati nuovi attacchi o anomalie riconducibili a possibili intrusioni informatiche in diversi Paesi europei. Fra quelli citati dalle cronache figurano Belgio, Svezia, Paesi Bassi, Lussemburgo, Irlanda, Finlandia, Estonia e Lettonia.
Anche l’Italia è entrata nel quadro delle verifiche.
In Sicilia sono stati segnalati interventi non autorizzati sui sistemi di controllo della refrigerazione di alcuni punti vendita, con conseguenze sulle temperature dei banchi alimentari e sul deterioramento dei prodotti.
Sono inoltre emersi un incidente informatico notificato da un’azienda toscana della ristorazione collettiva e un caso individuato dall’Agenzia per la cybersicurezza nazionale presso un’impresa emiliano-romagnola che produce surgelati.
Le autorità stanno cercando di stabilire la portata effettiva degli episodi e l’eventuale collegamento fra i diversi casi. Non è ancora dimostrato che tutti facciano parte di una sola operazione.
Il dato più significativo, tuttavia, è che il bersaglio non sarebbe necessariamente il supermercato inteso come luogo fisico, né il suo sistema informatico dedicato alle casse o ai pagamenti.
Il bersaglio può essere un elemento apparentemente secondario: il sistema digitale che regola la temperatura degli impianti frigoriferi.
E qui comincia la parte più interessante dell’analisi.
2. Come si può attaccare un frigorifero attraverso Internet?
Per comprendere la portata del fenomeno, dobbiamo liberarci di un equivoco.
Non stiamo parlando di qualcuno che entra in un supermercato con un computer e spegne manualmente i frigoriferi. Gli impianti moderni possono essere gestiti attraverso sistemi di telecontrollo che consentono ai tecnici di monitorare temperature, ricevere allarmi, regolare parametri e intervenire a distanza.
Questi sistemi fanno parte di quella che gli specialisti chiamano Operational Technology, o OT: tecnologie digitali che controllano processi fisici, macchinari e impianti.
Il vantaggio è evidente. Un tecnico può verificare un’anomalia senza raggiungere immediatamente il punto vendita. Un’impresa può controllare numerosi impianti da una centrale operativa. I sistemi automatici possono segnalare guasti e contribuire a ridurre consumi e costi.
Ma ogni collegamento introduce anche un problema potenziale: chi è autorizzato a intervenire deve poter accedere al sistema, e chi riesce a impersonare un utente autorizzato, sfruttare una vulnerabilità o ottenere un accesso improprio può tentare di manipolarlo.
Se le protezioni sono insufficienti, se un dispositivo non viene aggiornato o se un’interfaccia di controllo è raggiungibile dall’esterno senza adeguate difese, la tecnologia concepita per semplificare il lavoro può diventare un punto d’ingresso per un attacco.
Secondo le prime ricostruzioni giornalistiche, negli episodi europei sarebbero state prese di mira proprio le piattaforme di gestione remota della refrigerazione. In relazione ai precedenti francesi è stata inoltre riportata una vulnerabilità riguardante sistemi del fornitore Danfoss.
Non è però corretto concludere, senza ulteriori riscontri tecnici, che ogni incidente europeo o italiano abbia sfruttato la medesima falla o lo stesso prodotto.
La conseguenza pratica può essere sorprendentemente semplice: alterare un parametro di temperatura.
Il risultato, però, può essere tutt’altro che semplice.
Se un impianto non mantiene più le condizioni necessarie alla conservazione degli alimenti, la merce può deteriorarsi e diventare invendibile o non sicura.
L’impresa deve verificare i prodotti, isolare quelli compromessi, ripristinare i sistemi e ricostruire ciò che è accaduto.
Un comando digitale può quindi trasformarsi in una perdita materiale.
Ecco perché la distinzione fra mondo virtuale e mondo reale, ormai, è sempre meno utile. Il comando nasce su una rete; il danno si manifesta nella vita concreta.
3. Perché colpire proprio la catena del freddo?
Questa è la domanda che, a mio giudizio, merita maggiore attenzione.
Un supermercato non è soltanto un’attività commerciale. È un punto di distribuzione di beni essenziali, inserito in una rete che collega produttori, stabilimenti, magazzini, trasportatori, piattaforme logistiche e consumatori.
La refrigerazione è una componente fondamentale di questa rete. Senza il mantenimento delle temperature appropriate, numerosi prodotti alimentari non possono essere conservati e distribuiti nelle condizioni previste.
Interferire con un impianto di refrigerazione significa dunque intervenire su un passaggio della filiera alimentare.
Il danno può svilupparsi su più livelli.
Il primo è economico. Un’impresa può perdere prodotti, sostenere costi straordinari, interrompere temporaneamente il servizio e impiegare risorse per il ripristino.
Il secondo riguarda l’organizzazione. I responsabili devono verificare la sicurezza degli alimenti, controllare i sistemi, coinvolgere i tecnici e coordinare le attività di emergenza.
I
l terzo è logistico. Se episodi analoghi interessano più stabilimenti o punti vendita, può diventare più difficile sostituire rapidamente i prodotti compromessi e mantenere regolare la distribuzione.
Il quarto riguarda la fiducia. I consumatori possono cominciare a chiedersi se gli alimenti siano stati conservati correttamente, se i sistemi siano affidabili e se le aziende siano in grado di proteggere servizi tanto ordinari quanto indispensabili.
Non significa che ogni attacco produca automaticamente una crisi alimentare nazionale. Sarebbe un’esagerazione.
Significa, piuttosto, che un’azione relativamente circoscritta può produrre conseguenze che si estendono oltre il singolo dispositivo compromesso.
La sicurezza della catena del freddo, quindi, non è soltanto una questione tecnica. È una questione economica, sanitaria e, in determinate circostanze, anche strategica.
4. Un attacco informatico può diventare un’arma geopolitica?
La risposta è sì. Ma dobbiamo distinguere la possibilità generale dalla dimostrazione che un episodio specifico sia stato organizzato per finalità geopolitiche.
Negli ultimi anni, la sicurezza internazionale ha dedicato crescente attenzione alle operazioni informatiche contro infrastrutture civili, imprese, servizi pubblici e catene di approvvigionamento.
Un’operazione di questo genere può perseguire obiettivi differenti: sottrarre informazioni, estorcere denaro, danneggiare un concorrente, provocare un’interruzione del servizio, raccogliere informazioni per un’azione futura oppure creare incertezza e sfiducia.
Quando l’obiettivo è destabilizzare una società senza ricorrere apertamente alla forza militare, entriamo nel campo di ciò che viene comunemente definito guerra ibrida.
È una forma di competizione nella quale possono combinarsi strumenti informatici, pressione economica, propaganda, operazioni d’influenza e altre attività ostili.
La sua caratteristica più delicata è l’ambiguità. Non sempre è immediatamente chiaro chi abbia agito, per conto di chi e con quale obiettivo.
Un attacco può essere condotto da criminali informatici autonomi, da gruppi che condividono le posizioni politiche di uno Stato, da organizzazioni che ricevono sostegno esterno oppure da soggetti direttamente collegati a strutture governative.
Queste categorie non sono equivalenti.
Un gruppo filorusso, per esempio, non è automaticamente un gruppo diretto dal Cremlino. La simpatia ideologica, l’eventuale tolleranza da parte di uno Stato e il controllo operativo esercitato da un governo sono tre circostanze differenti, che richiedono prove differenti.
Lo stesso principio vale per qualunque altra potenza.
La prudenza, in geopolitica, non consiste nel rifiutare le ipotesi. Consiste nel sottoporle a verifica.
5. La pista filorussa: un’ipotesi da verificare, non una sentenza
Fra le ipotesi riportate dalle cronache figura quella di una possibile matrice filorussa.
Perché questa pista viene presa in considerazione?
Secondo le ricostruzioni giornalistiche, gli investigatori stanno valutando la possibilità che gli episodi appartengano a un’operazione di sabotaggio o destabilizzazione, anche alla luce della loro distribuzione geografica e dell’assenza, nei casi descritti, di una chiara richiesta di riscatto.
È una pista che merita di essere verificata, soprattutto in un contesto europeo caratterizzato da tensioni geopolitiche e da una crescente attenzione alle operazioni informatiche ostili.
Ma bisogna evitare un errore frequente: dedurre l’identità dell’autore dal vantaggio politico che un determinato soggetto potrebbe ricavarne.
Che un attacco possa danneggiare l’Unione europea non dimostra che sia stato organizzato dalla Russia. Che un gruppo di hacker utilizzi simboli o dichiarazioni filorusse non prova, da solo, che agisca su ordine del governo russo.
Per arrivare a una conclusione attendibile servono elementi tecnici e investigativi: tracce delle intrusioni, modalità operative, infrastrutture utilizzate, eventuali codici o strumenti condivisi con operazioni precedenti, comunicazioni, rivendicazioni e altri elementi corroboranti.
Anche questi indizi devono essere valutati nel loro insieme. Gli strumenti informatici possono essere copiati, riutilizzati o deliberatamente imitati per indirizzare le indagini verso un responsabile diverso da quello effettivo.
La domanda corretta, pertanto, non è: «Chi vogliamo accusare?».
È: «Quali prove ci consentono di attribuire responsabilità con un grado di affidabilità sufficiente?».
La differenza è fondamentale. Una democrazia deve saper difendere se stessa senza rinunciare alla precisione dei fatti.
6. I server si trovano nell’Unione europea: che cosa significa davvero?
Questo è uno degli aspetti che possono generare maggiore confusione.
Il fatto che un server utilizzato durante un attacco si trovi fisicamente nell’Unione europea non dimostra che l’attacco provenga da un Paese europeo.
Un server è una macchina collegata a una rete. Può appartenere a un fornitore europeo, essere ospitato in un centro dati situato in Europa oppure essere gestito attraverso servizi accessibili da più Paesi.
Un aggressore può utilizzare infrastrutture di terzi, server compromessi o servizi informatici legittimi per mascherare o complicare la ricostruzione del proprio percorso digitale.
Di conseguenza, occorre distinguere almeno tre elementi:
• la posizione dell’infrastruttura: dove si trova fisicamente il server o il servizio utilizzato;
• il controllo dell’infrastruttura: chi lo gestisce realmente, chi ne possiede le credenziali e chi può impartire comandi;
• l’identità dell’autore: la persona, il gruppo o l’organizzazione che ha pianificato o eseguito l’operazione.
Sono tre questioni differenti.
Un server europeo potrebbe essere stato utilizzato da un soggetto europeo, da un operatore situato altrove o da qualcuno che ne ha assunto il controllo senza autorizzazione.
La sua localizzazione è un elemento investigativo, non una prova conclusiva della provenienza dell’attacco.
Ecco perché, quando leggiamo che i server si troverebbero nell’Unione europea, dobbiamo domandarci quali server siano stati identificati, quale ruolo abbiano avuto nell’operazione e quali elementi consentano di stabilire chi li controllasse.
Senza queste informazioni, qualsiasi conclusione sulla nazionalità o sull’identità dei responsabili sarebbe prematura.
7. Chi potrebbe essere il mandante? Le ipotesi da mettere alla prova
Quando un attacco interessa contemporaneamente più luoghi, è naturale chiedersi se esista un’unica regia.
Ma una coincidenza temporale e geografica non basta a dimostrare un coordinamento. Per stabilire se più episodi appartengano alla stessa campagna occorre confrontare le modalità d’intrusione, le infrastrutture utilizzate, le tracce tecniche, gli strumenti impiegati e le eventuali comunicazioni degli autori.
Le principali ipotesi da esaminare sono almeno quattro.
La prima: criminalità informatica a fini economici.
Un gruppo potrebbe voler estorcere denaro, provocare danni per ottenere un pagamento oppure sfruttare una vulnerabilità per ricattare l’impresa. L’assenza di una richiesta di riscatto immediatamente visibile non esclude in assoluto un movente economico.
La seconda: sabotaggio deliberato.
Un soggetto potrebbe voler provocare danni materiali, interrompere un servizio o colpire la reputazione di una catena commerciale. Per sostenere questa ipotesi servirebbero elementi che indichino una volontà specifica di danneggiare i sistemi.
La terza: operazione di influenza o destabilizzazione.
Un attacco potrebbe mirare non soltanto alle perdite economiche, ma anche alla percezione di insicurezza della popolazione. L’obiettivo sarebbe amplificare la sensazione che le istituzioni e le imprese non riescano a proteggere la vita quotidiana.
La quarta: un’operazione collegata a interessi statali.
Non si può escludere in astratto che un gruppo informatico agisca per conto di uno Stato o con il suo sostegno. Ma questa è l’ipotesi che richiede particolare rigore nell’attribuzione delle responsabilità.
Occorre cercare collegamenti verificabili, non soltanto motivazioni plausibili.
Un governo potrebbe trarre vantaggio da un attacco senza averlo organizzato. Un gruppo criminale potrebbe sfruttare le tensioni geopolitiche per presentarsi come un attore politico.
Un’organizzazione potrebbe rivendicare un’azione per ragioni propagandistiche, indipendentemente dal suo effettivo scopo.
Per comprendere chi abbia agito bisogna seguire le prove, non il percorso più suggestivo.
8. Il vero obiettivo potrebbe essere la fiducia dei cittadini
C’è un aspetto che considero particolarmente importante.
Quando un supermercato perde la capacità di conservare correttamente alcuni alimenti, il problema non riguarda soltanto il proprietario dell’attività.
Riguarda chi acquista quei prodotti, chi li trasporta, chi li controlla e chi deve garantire che arrivino sulle tavole in condizioni sicure.
La fiducia è una risorsa silenziosa. Normalmente non ci pensiamo. Entriamo in un supermercato, prendiamo un prodotto refrigerato e presumiamo che sia stato conservato correttamente. Non abbiamo ragione di immaginare che dietro una temperatura apparentemente ordinaria possa nascondersi un problema informatico.
Se questa certezza viene meno, il danno può estendersi oltre i prodotti effettivamente coinvolti.
Possono nascere sospetti generalizzati, timori infondati, voci incontrollate e richieste di spiegazioni. La disinformazione può amplificare l’incidente, trasformando un problema circoscritto in una crisi di fiducia.
Questo non significa che ogni attacco informatico abbia come obiettivo la destabilizzazione psicologica. Significa che le conseguenze sulla fiducia pubblica devono essere considerate nella valutazione complessiva del rischio.
La sicurezza contemporanea non si misura soltanto in termini di infrastrutture integre. Si misura anche nella capacità di informare correttamente le persone, proteggere i servizi essenziali e impedire che l’incertezza venga sfruttata per alimentare la paura.
9. La vulnerabilità europea: abbiamo digitalizzato tutto, ma abbiamo protetto abbastanza?
La questione va oltre i supermercati.
Negli ultimi decenni abbiamo collegato alla rete una quantità crescente di dispositivi e sistemi: impianti industriali, edifici, magazzini, reti energetiche, sistemi di distribuzione, infrastrutture sanitarie e servizi pubblici.
Questa trasformazione ha prodotto enormi vantaggi. Ha aumentato l’efficienza, ridotto alcuni costi e reso possibili controlli che prima richiedevano la presenza fisica di un tecnico.
Ma la digitalizzazione ha anche moltiplicato le interdipendenze.
Un impianto può essere gestito da un fornitore esterno. Il fornitore può utilizzare una piattaforma comune a molti clienti. La piattaforma può dipendere da servizi cloud, credenziali, aggiornamenti software e collegamenti di rete.
La sicurezza del singolo impianto dipende quindi, almeno in parte, dalla sicurezza di un insieme più ampio di soggetti e tecnologie.
È qui che emerge una delle debolezze più difficili da affrontare: un’organizzazione può proteggere accuratamente i propri computer e trascurare un dispositivo industriale meno visibile, ma altrettanto importante.
Un supermercato può avere sistemi di pagamento sicuri e rimanere vulnerabile nel controllo della refrigerazione. Un’azienda può difendere la propria rete amministrativa senza aver separato adeguatamente le reti che controllano i macchinari.
Non possiamo sapere, senza i risultati delle indagini, se queste specifiche debolezze siano presenti nei casi in esame. Sono però rischi conosciuti che le imprese devono affrontare.
La sicurezza informatica non può fermarsi alla porta dell’ufficio del responsabile IT. Deve raggiungere i sistemi che regolano la produzione, la conservazione e la distribuzione dei beni.
10. Che cosa dovrebbe fare l’Italia?
Di fronte a un rischio di questo genere, non bastano dichiarazioni rassicuranti né allarmi generici.
Servono misure concrete e coordinate.
Le aziende dovrebbero verificare gli accessi remoti agli impianti, aggiornare i sistemi quando necessario, utilizzare autenticazioni robuste, limitare le autorizzazioni al personale che ne ha effettivamente bisogno e separare le reti di controllo industriale dalle reti informatiche ordinarie.
Dovrebbero inoltre disporre di registri degli accessi, sistemi di allarme indipendenti e procedure per intervenire rapidamente quando una temperatura si discosta dai valori previsti.
Un elemento particolarmente importante è la possibilità di rilevare un comportamento anomalo anche quando il sistema informatico principale è stato compromesso.
Se il controllo digitale segnala che tutto funziona regolarmente, ma una misurazione indipendente mostra che la temperatura è fuori dai limiti, la discrepanza deve generare un allarme.
Occorre poi preparare procedure operative per la gestione degli alimenti potenzialmente compromessi, affinché nessuno sia costretto a decidere in condizioni di emergenza senza criteri chiari.
Le autorità competenti devono poter raccogliere le informazioni tecniche, confrontare gli incidenti e individuare eventuali connessioni fra episodi verificatisi in aziende diverse.
L’Agenzia per la cybersicurezza nazionale, le autorità investigative e gli organismi europei competenti possono contribuire, ciascuno nell’ambito delle proprie responsabilità, a coordinare la risposta e condividere indicatori tecnici utili.
Ma c’è un ulteriore punto.
La sicurezza non può essere affidata esclusivamente alla buona volontà delle singole imprese. Quando un sistema può incidere sulla salute pubblica o sulla continuità di un servizio essenziale, devono esistere requisiti adeguati, controlli proporzionati e responsabilità definite.
La prevenzione costa. Ma anche l’impreparazione costa, spesso molto di più.
11. L’Europa deve imparare a riconoscere una guerra che non sempre dichiara il proprio nome
La geopolitica contemporanea ci pone davanti a una contraddizione.
Le economie sono sempre più interconnesse, ma le relazioni fra le potenze sono attraversate da rivalità crescenti.
Le tecnologie che favoriscono la cooperazione possono essere sfruttate per provocare danni. Le reti che collegano le imprese rendono possibili servizi efficienti, ma possono anche ampliare le conseguenze di una singola vulnerabilità.
In questo scenario, l’Europa deve proteggere le proprie infrastrutture senza trasformare ogni incidente in una prova di aggressione straniera.
La tentazione di attribuire immediatamente un attacco a un nemico già individuato è comprensibile, soprattutto quando esistono tensioni internazionali. Ma è anche pericolosa.
Un’attribuzione errata può alimentare escalation diplomatiche, danneggiare rapporti internazionali e distogliere l’attenzione dalle vere responsabilità.
Al contrario, una risposta lenta o insufficiente può incoraggiare chi cerca di sfruttare le debolezze esistenti.
La strada è dunque quella della fermezza accompagnata dalla verifica: proteggere subito i sistemi, accertare i fatti, condividere le informazioni e attribuire le responsabilità sulla base di elementi solidi.
La difesa delle democrazie non richiede soltanto capacità tecnologiche. Richiede anche disciplina intellettuale, trasparenza e istituzioni capaci di distinguere le prove dalle supposizioni.
12. La domanda che rimane: quanto è sicura la nostra vita quotidiana?
Proviamo a fermarci un momento.
Un frigorifero che conserva alimenti, una cella refrigerata in un magazzino, un sistema che regola la temperatura di un deposito: sono oggetti e funzioni che normalmente non attirano la nostra attenzione.
Eppure, proprio perché li consideriamo scontati, rischiamo di dimenticare quanto dipendiamo dal loro funzionamento.
La modernità ci ha abituati a una fiducia silenziosa nelle infrastrutture.
Apriamo un rubinetto e arriva l’acqua. Accendiamo una luce e arriva l’elettricità. Entriamo in un supermercato e troviamo prodotti conservati nelle condizioni previste.
Questa normalità non è un miracolo, ma il risultato di sistemi tecnici, competenze professionali, controlli e organizzazioni che devono funzionare ogni giorno.
La vulnerabilità nasce quando dimentichiamo che anche questi sistemi possono diventare obiettivi.
Non dobbiamo vivere nella paura. Dobbiamo diventare più consapevoli.
La tecnologia non è pericolosa in quanto tale. Il problema nasce quando la colleghiamo a funzioni essenziali senza predisporre difese proporzionate alle conseguenze di un eventuale malfunzionamento o di un attacco deliberato.
La vera domanda, quindi, non è se dobbiamo tornare indietro. È come procedere senza consegnare la nostra sicurezza a sistemi che non sappiamo proteggere adeguatamente.
La mia conclusione: la sicurezza comincia dalla comprensione
Io credo che questa vicenda debba essere osservata oltre la cronaca del singolo incidente.
Se le indagini confermeranno che più episodi sono stati coordinati, avremo davanti un caso significativo di attacco a sistemi civili distribuiti in diversi Paesi.
Se invece emergeranno cause differenti, dovremo avere la lucidità di riconoscere che la simultaneità non basta a dimostrare l’esistenza di un’unica regia.
In entrambi i casi, il problema rimane.
L’Europa deve imparare a proteggere non soltanto i propri confini geografici, ma anche le reti digitali che sostengono la sua vita economica e sociale.
Deve comprendere che un’infrastruttura strategica non è necessariamente una centrale elettrica, un aeroporto o una base militare. Può essere anche un sistema apparentemente ordinario dal quale dipende la conservazione di migliaia di prodotti alimentari.
E deve ricordare che la sicurezza non coincide con la capacità di individuare un nemico. Coincide, prima di tutto, con la capacità di impedire che una vulnerabilità diventi un danno.
La guerra del futuro potrebbe non presentarsi sempre con il volto che abbiamo imparato a riconoscere. Potrebbe manifestarsi attraverso interruzioni, manipolazioni, accessi non autorizzati e incidenti la cui origine rimane inizialmente oscura.
Ma non dobbiamo chiamare guerra ogni guasto, né sabotaggio ogni anomalia. Dobbiamo saper riconoscere i segnali, raccogliere le prove e comprendere le conseguenze.
Perché la prima difesa contro una minaccia invisibile è la capacità di comprenderla.
E c’è una lezione che riguarda tutti noi: la tecnologia può governare una parte crescente della nostra vita, ma la responsabilità di proteggerla rimane umana.
Il frigorifero di un supermercato può sembrare lontano dalla geopolitica. In realtà, ci ricorda quanto la geopolitica sia già entrata nella nostra quotidianità.
Non sappiamo ancora, sulla base delle informazioni qui disponibili, chi possa essere responsabile dei singoli episodi, se esista un coordinamento unitario o quale sia il movente prevalente. Sono domande alle quali devono rispondere le indagini.
Ma sappiamo che una società moderna non può permettersi di considerare marginali le infrastrutture da cui dipende la vita ordinaria dei cittadini.
La sicurezza comincia proprio da qui: dal comprendere che ciò che sembra insignificante può essere essenziale, e che ciò che è essenziale deve essere protetto prima che qualcuno decida di colpirlo.
Perché non è necessario spegnere una città per metterla in difficoltà. A volte basta interrompere, per il tempo necessario, il funzionamento di ciò che tutti davamo per scontato.
E quando questo accade, la domanda non riguarda soltanto chi abbia premuto il pulsante.
Riguarda anche noi: quanto conosciamo le nostre vulnerabilità, quanto siamo preparati ad affrontarle e quanto siamo disposti a investire per impedire che la fragilità delle nostre infrastrutture diventi la fragilità della nostra società?