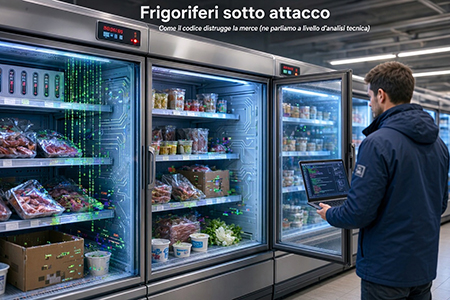
Come il codice distrugge la merce (ne parliamo a livello d’analisi tecnica)
L’attacco ai sistemi frigoriferi dei supermercati francesi mostra come una violazione informatica possa produrre danni fisici.
Nella notte tra l’11 e il 12 ottobre 2026, gli aggressori hanno alterato il funzionamento degli impianti: secondo Intermarché, in circa 150 negozi le temperature sono salite fino a 50 °C per sei ore, imponendo di eliminare gli alimenti coinvolti. Era un conteggio iniziale, non il totale nazionale.
Il bersaglio tecnico erano i controllori della refrigerazione: dispositivi che ricevono le misure delle sonde e governano compressori, valvole, ventilatori e sbrinamento.
Appartengono all’Operational Technology, o OT: l’informatica che controlla processi fisici. Il CERT-FR ha confermato compromissioni di sistemi Danfoss AK-SM e AK-SC, Copeland XWEB e Dixell XWEB.
Per capire il meccanismo bisogna partire dallo sbrinamento. Durante il normale funzionamento, sull’evaporatore può accumularsi ghiaccio, che riduce lo scambio termico. I
l controllore avvia periodicamente un ciclo per rimuoverlo, mediante resistenze elettriche o altre modalità previste dall’impianto. È una funzione necessaria, ma durata, frequenza e condizioni di arresto devono rispettare parametri precisi.
L’abuso di questa funzione può interrompere il raffreddamento e introdurre calore. Il frigorifero continua così a eseguire comandi formalmente validi, ma incompatibili con la conservazione degli alimenti. Non occorre necessariamente distruggere il software: può bastare modificarne la configurazione.
La vulnerabilità decisiva è l’accesso al sistema di supervisione. Un’interfaccia raggiungibile da Internet espone il controllo dell’impianto a tentativi di intrusione. Le modalità esatte d’ingresso, tuttavia, non vanno considerate accertate per ogni episodio.
Il CERT-FR prescrive di eliminare l’esposizione pubblica, verificare le configurazioni, proteggere l’accesso remoto e aggiornare i dispositivi. Avverte, inoltre, che un ripristino di fabbrica è insufficiente se l’apparato resta vulnerabile e raggiungibile.
La difesa deve comprendere anche sonde e allarmi indipendenti dalla supervisione, limiti locali ai parametri e procedure di isolamento concordate con i frigoristi. Sono misure che riducono la possibilità che un unico accesso comprometta controllo e sorveglianza.
In sintesi: un impianto può essere meccanicamente efficiente e digitalmente insicuro. Nella catena del freddo, poche ore di comandi alterati possono trasformare una vulnerabilità in tonnellate di merce da smaltire.