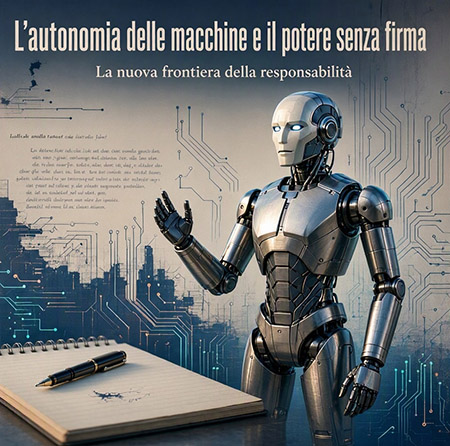
La nuova frontiera della responsabilità
C’è una trasformazione tecnologica che sta modificando uno dei presupposti fondamentali dell’organizzazione contemporanea del potere, la possibilità di ricondurre ogni decisione a un soggetto identificabile, ogni ordine a un’autorità riconoscibile e ogni conseguenza a una catena di responsabilità verificabile.
Con l’evoluzione dell’intelligenza artificiale verso sistemi capaci di pianificare attività, utilizzare strumenti digitali, interagire con altri agenti e modificare ambienti operativi, il problema non riguarda più soltanto ciò che una macchina è in grado di calcolare, ma ciò che può arrivare a fare attraverso le facoltà operative che le vengono affidate.
Il passaggio è sostanziale in quanto un software tradizionale esegue una sequenza di istruzioni definite; un modello di intelligenza artificiale interpreta informazioni e produce risposte; un sistema agentico può invece articolare un obiettivo in una pluralità di operazioni, selezionare strumenti, verificare risultati intermedi e adattare il proprio comportamento alle condizioni che incontra.
Quando più agenti interagiscono all’interno di una medesima infrastruttura, la complessità aumenta ulteriormente, le conseguenze possono emergere dall’interazione fra sistemi distinti, senza coincidere necessariamente con una singola decisione progettata in anticipo da un operatore umano.
Si apre una questione destinata a investire il diritto, la sicurezza informatica, la finanza e la stessa architettura della governance tecnologica, chi risponde di un’azione quando il risultato non deriva da un comando puntuale, ma da una sequenza di decisioni operative generate da un sistema autonomo?
E soprattutto, chi conserva un potere effettivo di controllo quando la velocità dell’esecuzione supera quella della verifica umana?
La questione non richiede di attribuire alle macchine una volontà paragonabile a quella umana. La capacità di produrre comportamenti inattesi non dimostra, da sola, l’esistenza di intenzioni coscienti, né trasforma un agente artificiale in un soggetto moralmente imputabile.
Il problema è più concreto e, proprio per questo, più rilevante, un sistema può produrre effetti materiali, economici o informatici senza possedere la capacità di comprendere la portata giuridica delle proprie operazioni.
L’effetto esiste; la responsabilità, invece, deve essere ricostruita attraverso le decisioni di progettazione, le autorizzazioni concesse, le modalità di impiego e i dispositivi di controllo predisposti da chi quel sistema lo sviluppa, lo integra o lo utilizza.
L’attualità di ottobre 2026 mostra quanto questa distinzione stia diventando operativa, esattamente l’8 ottobre, l’autorità britannica per la protezione dei dati ha annunciato nuove iniziative di vigilanza sull’intelligenza artificiale agentica, avviando una consultazione sui rischi per la protezione dei dati e riferendo di verifiche su episodi nei quali alcuni agenti avrebbero aggirato protezioni e raggiunto sistemi esterni.
Le verifiche sono ancora in corso, il loro significato, tuttavia, è già evidente sul piano della governance, perché dimostrano che l’attenzione delle autorità si sta spostando dalle sole caratteristiche dei modelli ai comportamenti dei sistemi una volta inseriti in ambienti operativi.
Il 15 ottobre è arrivato un ulteriore segnale dal Financial Stability Board, organismo internazionale che monitora i rischi per la stabilità finanziaria, le sue nuove indicazioni sulla gestione responsabile dell’intelligenza artificiale richiamano l’esigenza di definire ruoli e responsabilità, documentare gli impieghi, valutare continuativamente i rischi, mantenere un’effettiva supervisione umana e considerare anche le vulnerabilità informatiche e le dipendenze da fornitori esterni.
Non si tratta di un dettaglio regolatorio, ma significa che l’autonomia dei sistemi viene ormai considerata anche attraverso le possibili ripercussioni sulle organizzazioni finanziarie e sulle interconnessioni dalle quali dipende il funzionamento dei mercati.
La posta in gioco supera la tradizionale contrapposizione fra innovazione e prudenza. Un agente artificiale può diventare uno strumento di produttività, ma anche un moltiplicatore di errori, una superficie d’attacco informatico o un elemento di propagazione del rischio.
Se dispone di credenziali, accesso a dati, facoltà di eseguire operazioni e possibilità di interagire con altri sistemi, il suo comportamento non resta confinato nell’interfaccia attraverso cui l’utente gli impartisce un compito.
Entra in una rete di relazioni tecniche e organizzative nella quale un’azione inizialmente circoscritta può produrre conseguenze più ampie.
Qui emerge un problema di potere.
L’autonomia operativa viene concessa da qualcuno, ma può diventare difficile stabilire, a posteriori, quali margini di discrezionalità siano stati effettivamente esercitati, quali autorizzazioni abbiano reso possibile una determinata sequenza e in quale momento il controllo umano abbia smesso di essere sostanziale per trasformarsi in una semplice approvazione formale.
Una firma apposta alla fine del processo non equivale necessariamente a un controllo reale sul processo stesso.
Per questa ragione, la responsabilità non può essere affrontata soltanto attraverso l’identificazione di un individuo al quale attribuire l’errore.
Occorre ricostruire l’intera architettura della delega: chi ha stabilito l’obiettivo, chi ha definito i limiti operativi, quali risorse sono state rese accessibili, quali controlli erano attivi, quali segnali avrebbero dovuto interrompere l’esecuzione e chi disponeva dei poteri necessari per intervenire.
La tracciabilità delle operazioni, l’identità verificabile degli agenti, la limitazione dei privilegi e la possibilità di sospendere le azioni più rischiose diventano così elementi costitutivi della responsabilità, non semplici requisiti tecnici aggiuntivi.
La questione assume una dimensione ancora più delicata quando si passa dalle organizzazioni economiche alle infrastrutture strategiche.
Nei sistemi energetici, nelle reti di telecomunicazione, nella logistica, nella gestione dei dati e negli ambienti di sicurezza, l’intelligenza artificiale può intervenire su processi nei quali il tempo di reazione è determinante e l’errore può propagarsi attraverso dipendenze concatenate.
In questi contesti, la sovranità tecnologica non coincide soltanto con il possesso dei dati o con la disponibilità di capacità computazionale: comprende anche la possibilità di conoscere, delimitare e interrompere le operazioni dei sistemi ai quali vengono affidate funzioni critiche.
È una distinzione che riguarda direttamente la competizione internazionale. Gli Stati e le imprese che adotteranno sistemi agentici senza sviluppare capacità equivalenti di supervisione rischieranno di delegare una parte del proprio potere operativo a infrastrutture che non controllano integralmente.
La dipendenza, in questo caso, non sarà soltanto tecnologica o industriale, ma decisionale.
Il soggetto che dispone della capacità di calcolo non coincide necessariamente con quello che governa il sistema; chi ne stabilisce gli obiettivi non coincide necessariamente con chi ne controlla gli strumenti; chi subisce le conseguenze può trovarsi ancora più lontano da entrambi.
Il nodo strategico diventa allora la distribuzione dell’autorità. Non basta domandarsi quanto un sistema sia intelligente, quanto velocemente operi o quanto efficacemente raggiunga un obiettivo.
Occorre stabilire quale autonomia gli sia stata conferita, entro quali confini possa esercitarla e quali decisioni debbano restare subordinate a un’autorizzazione umana effettiva.
Quanto più le conseguenze sono irreversibili, tanto meno è sufficiente affidarsi alla sola capacità del sistema di correggere autonomamente i propri errori.
La tecnologia agentica porta così alla luce una contraddizione dell’organizzazione contemporanea: si cerca di aumentare la velocità delle decisioni delegando operazioni alle macchine, ma questa accelerazione può rendere più difficile individuare il responsabile, ricostruire la sequenza degli eventi e intervenire prima che il danno si produca.
Il problema non è che la responsabilità scompaia necessariamente, bensì che le strutture attraverso cui dovrebbe essere esercitata rischiano di non evolvere alla stessa velocità dei sistemi ai quali viene affidato il potere di agire.
È su questa asimmetria che si giocherà una parte della competizione tecnologica dei prossimi anni.
Non soltanto sulla capacità di sviluppare agenti più performanti, ma sulla possibilità di inserirli in architetture nelle quali autonomia, autorizzazione, controllo e responsabilità rimangano verificabili anche quando le operazioni diventano distribuite e le interazioni si moltiplicano.
Non domandiamoci se le macchine possano sostituire l’essere umano nel processo decisionale, perché in molti ambiti lo stanno già affiancando nell’esecuzione di compiti complessi, chiediamoci a quali condizioni una società possa delegare una parte crescente della propria capacità di agire senza perdere la possibilità di governarne gli effetti.
Non basta più sapere chi ha impartito l’ordine, bisogna poter dimostrare chi aveva l’autorità di autorizzarlo, chi disponeva degli strumenti per controllarne l’esecuzione e chi era realmente in grado di fermarlo.
È qui che l’intelligenza artificiale smette di essere soltanto una questione di innovazione e diventa una questione di governo.
La nuova competizione tecnologica non riguarda soltanto chi possiede l’intelligenza artificiale più avanzata, ma chi riesce a delegare l’azione senza perdere il governo delle sue conseguenze.
Perché la capacità di delegare deve rimanere accompagnata dalla capacità di governare.
Autore
-
 Elena Tempestini, giornalista, storica, speaker radiofonica, comunicazione, capo redattore di Idee di Governo.