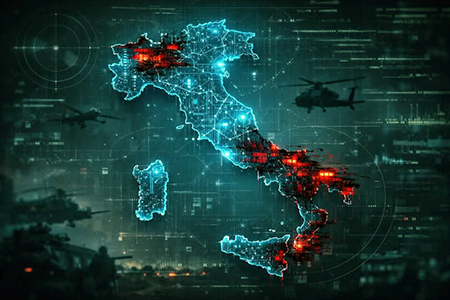
Attacchi informatici per colpire infrastrutture, disinformazione per manipolare l’opinione pubblica e pressioni economiche per ricattare i governi
Sulla guerra ibrida, ma soprattutto sulla contrarietà al riarmo, che unisce una fetta consistente del campo largo a una parte dell’attuale maggioranza, si può affermare che il partito oscuro giallo-verde esista ancora, risultando persino più determinante di quando era al governo.
Vorrei partire da ciò che è accaduto a inizio febbraio scorso. Una notizia poco enfatizzata, ma in realtà grave.
All’Università La Sapienza, la più antica università di Roma e la più grande in Europa, i monitor sono diventati neri. Saltati i sistemi per prenotare gli esami, avere informazioni sul pagamento delle tasse universitarie o per trovare i contatti dei docenti.
Un blackout digitale totale, che ha colpito duramente gli studenti e docenti. Non è stato un guasto tecnico e nemmeno la bravata di un gruppo di ragazzini annoiati.
Dietro quella paralisi c’era la firma di un virus chiamato BabLock, un ransomware usato da un gruppo che si fa chiamare Femwar02. Tale gruppo ha caratteristiche tecniche insolite, in particolare il fatto che non cifra sistemi configurati in lingua russa. E ciò ha spinto gli inquirenti a ipotizzare una matrice “filo-russa” dell’attacco.
Questa vicenda non è un caso isolato di cronaca locale, ma rappresenta la prima linea di un conflitto che non usa più soltanto i cannoni. Si chiama guerra ibrida.
È un modo di combattere che resta sotto la soglia dello scontro aperto, quel limite oltre il quale scatterebbero le reazioni militari internazionali. Lo scopo non è conquistare un territorio con i carri armati, almeno non subito, ma scardinare la fiducia dei cittadini nelle istituzioni.
Quando un’università viene bloccata, il messaggio che arriva alla gente è che lo Stato non è in grado di proteggere nemmeno i propri centri d’eccellenza. Si semina il dubbio, si alimenta il caos e si aspetta che la società si spacchi dall’interno.
La guerra ibrida funziona come un veleno a lento rilascio. Usa gli attacchi informatici per colpire le infrastrutture, la disinformazione per manipolare l’opinione pubblica e le pressioni economiche per ricattare i governi.
In questo scenario, l’Italia si scopre improvvisamente nuda. Gli esperti della nostra intelligence confermano che la Russia sta seguendo una strategia di lungo respiro per destabilizzare l’Europa.
Non ci sarà una dichiarazione di guerra formale domani mattina. Prima c’è un lavoro di erosione che dura anni. Ci indeboliscono un pezzetto alla volta, colpiscono i nostri server, influenzano le nostre elezioni e mettono alla prova i nostri sistemi di difesa. Solo quando saremo abbastanza fragili e divisi, allora il pericolo diventerà convenzionale e diretto.
Il fatto è che questa minaccia non resta confinata dentro lo schermo di un computer. La guerra ibrida sfrutta campagne di disinformazione, interferenze elettorali, cyberattacchi giornalieri contro pubblica amministrazione e industria, coercizione economica (dipendenze da materie prime estere) e persino manovre “grigie” militari (esercitazioni provocatorie, disturbi alla navigazione, incursioni di droni).
I conflitti lontani hanno ricadute immediate sui nostri soldati e sui nostri interessi. Tutto è collegato in una ragnatela di alleanze e ostilità che non permette più di considerarsi al sicuro dentro i confini nazionali.
Davanti a tutto questo, il dibattito pubblico italiano si divide spesso su un tema delicato: il riarmo. Si sente dire con frequenza che bisognerebbe togliere soldi ai cannoni per darli alle scuole o agli ospedali. Sono appelli – parlo delle persone comuni – che nascono da intenzioni genuine, mosse da un desiderio di pace che chiunque può condividere.
Chi vorrebbe vedere un mondo senza armi ha ragione dal punto di vista morale, ma rischia di scontrarsi con una realtà che non fa sconti. Dire no al riarmo oggi, in un momento in cui le minacce invisibili diventano sempre più concrete, è un gesto di estrema pericolosità.
Ignorare la necessità di potenziare la nostra difesa significa rendere l’Italia un bersaglio facile. Ogni euro che decidiamo di non investire nella protezione informatica o nel rinnovamento militare è un invito a chi sta studiando come colpirci. La prudenza non è un vezzo di chi ama la guerra, ma una risposta obbligata a una situazione geopolitica che è cambiata radicalmente.
Non possiamo permetterci il lusso di essere idealisti mentre i nostri avversari sono cinici e preparati. La libertà di cui godiamo e la possibilità stessa di discutere di pace dipendono dalla nostra capacità di scoraggiare chi vorrebbe togliercela.
La Russia non ha fretta. Sa aspettare che il frutto sia maturo per cadere. Se continuiamo a indebolire il nostro apparato di sicurezza per inseguire una pace che esiste solo nei nostri desideri, stiamo solo facendo il gioco di chi vuole vederci soccombere.
Un Paese che non può difendere i propri dati, le proprie università e altre strutture vitali, è un Paese che dovrà sempre dipendere da altri. Il salto di qualità nelle spese per la cyber-difesa e per gli armamenti non è una scelta ideologica, ma una misura di sopravvivenza. E, soprattutto, il discorso deve riguardare tutta l’Europa. Ma unita.
Bisogna avere il coraggio di guardare in faccia la realtà. La guerra è già qui, anche se non sentiamo il rumore delle esplosioni sotto casa. È nelle mail che non arrivano, nei servizi pubblici che si fermano e nella propaganda che leggiamo ogni giorno sui social network e in diversi giornali o presunte autorevoli inchieste tv in prima serata. Prepararsi a rispondere a queste aggressioni significa agire con senso di responsabilità verso la popolazione.
Essere spettatori di un mondo che cambia velocemente ci condanna a essere le prossime vittime di un sistema che non ha pietà per chi sceglie di restare vulnerabile. La sicurezza non è un optional, ma il terreno su cui poggia ogni altro diritto civile e sociale.
Bisogna necessariamente potenziare la difesa. Non per spirito aggressivo, ma, e lo ribadisco, per senso di responsabilità verso la popolazione