
Il Bureau diffonde avviso urgente sulla sicurezza informatica riguardante Artex
Il 13 novembre il Bureau ha diffuso un’allerta su ARTEX. Tre giorni dopo Google ha descritto un altro sistema capace di individuare e sfruttare falle informatiche in autonomia.
Tra i bersagli emergono siti francesi di informazione, intrattenimento e istruzione.
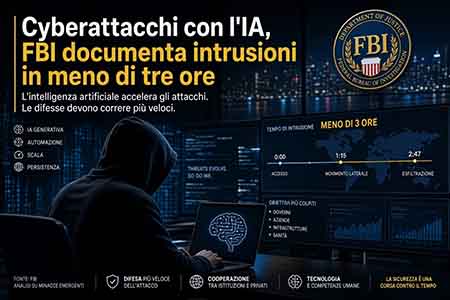
In alcune intrusioni esaminate dall’FBI sono passate meno di tre ore dalla selezione del bersaglio all’ottenimento di accessi privilegiati. In quel breve intervallo gli aggressori sono riusciti ad acquisire permessi superiori a quelli di un utente ordinario.
Ad accelerare le operazioni è stata ARTEX, una piattaforma open source per i test di sicurezza che diversi gruppi, almeno dall’agosto 2026, hanno impiegato contro organizzazioni finanziarie, tecnologiche, sanitarie e governative. L’FBI ha diffuso l’allerta il 13 novembre.
Uno dei casi citati nel bollettino riguarda istituti finanziari sudcoreani. Gli aggressori hanno sottratto informazioni personali relative a circa 67.000 persone.
Un’altra cifra dà la misura della diffusione dello strumento: all’inizio di novembre i ricercatori avevano individuato oltre 1.600 console ARTEX accessibili da Internet.
Il primo dato quantifica le persone coinvolte in una campagna. Il secondo conta le installazioni visibili e, da solo, non dice quante siano state utilizzate per colpire qualcuno.
Il 16 novembre, il Google Threat Intelligence Group ha pubblicato i risultati di un’indagine distinta. Su un server lasciato esposto, i ricercatori hanno trovato un sistema denominato exploit_agent e dati già sottratti alle vittime.
Per la prima volta nelle osservazioni del gruppo, un operatore aveva affidato all’IA sia l’individuazione delle falle sia il loro sfruttamento, senza dover guidare ogni passaggio.
Per chi gestisce un servizio digitale, la conseguenza è concreta: dal momento in cui viene pubblicata una correzione, può ridursi il tempo a disposizione per proteggere i sistemi ancora vulnerabili.
Le tracce raccolte indicano un interesse per siti francesi di informazione, intrattenimento e istruzione. Google ha lasciato aperta l’attribuzione dell’operazione.
Il rapporto segnala anche un limite di questi strumenti: molte attività automatizzate lasciano tracce riconoscibili.
Il giorno successivo sono arrivati i disservizi di Apple, le segnalazioni su Gmail e la notizia, rivelata dalla CNN, del fermo della rete classificata NSANet. Nessuno dei due rapporti collega quegli episodi ad ARTEX o a exploit_agent.
Apple ha ricondotto i propri problemi a un aggiornamento interno, Google non ha rilevato un’interruzione generalizzata di Gmail e la NSA ha riferito difficoltà durante una manutenzione programmata.
Il dato di sicurezza più rilevante di quei giorni resta, dunque, quello già misurato dall’FBI: in alcuni casi, agli aggressori sono bastate poche ore per ottenere accessi privilegiati.
Per ora.